
产业落地视角的AI伦理讨论:政策监管与实践指南
产业落地视角的AI伦理讨论:破局合规与效率的双重挑战
产业落地视角的AI伦理讨论应以合规底线为前提,通过建立数据溯源、算法审计与人机协同审查机制,实现安全可控与业务增效的平衡。
当前大模型技术已进入规模化部署阶段,一线团队在追求算力转化效率的同时,必须正视治理框架的刚性约束。政策监管不再停留于原则性倡导,而是逐步细化为可执行的技术标准与审计清单。工程团队需要将抽象的价值导向转化为可量化的代码级控制参数,从而在研发周期内完成风险拦截。
政策监管框架下的AI伦理讨论演进逻辑
国内外的监管路径呈现出从“事后追责”向“事前备案+事中监测”迁移的特征。《生成式人工智能服务管理暂行办法》及各地数据出境安全评估指引,明确了算法备案、内容标识与未成年人保护的硬性指标。合规团队需将伦理要求嵌入研发SOP,而非仅在上线前进行修补。AI伦理讨论是指围绕人工智能系统在数据采集、模型训练、推理部署及反馈迭代全生命周期中,对公平性、透明度、可解释性及责任归属进行系统化评估与规范约束的交叉学科实践。具体监管维度可拆解为以下核心模块:
- 数据源合规性校验:训练语料需完成版权授权链核验与敏感信息脱敏处理,严禁未经授权使用受版权保护的专有数据集。
- 输出内容过滤机制:部署多级关键词拦截与语义偏移检测模型,确保生成结果符合属地法律法规与社会公序良俗。
- 透明度与知情权保障:在产品交互层强制标注AI生成标识,并提供人工干预入口与投诉响应通道,降低黑盒决策风险。
这些标准化动作直接决定了项目能否进入政府采购清单或金融、医疗等高准入门槛行业。缺乏前置合规设计的项目,通常在第二轮安全评估中即被判定为不可行。
行业场景落地的AI伦理讨论实操指南
面对差异化的业务需求,工程团队应将伦理审查转化为具体的技术指标。例如在处理非结构化文本时,需明确界定模型输出的置信区间,并在高风险决策节点保留人类专家复核权限。以文旅行业为例,生成式AI在文化遗产数字化保护中的语义保真度争议焦点,本质上反映了算法泛化能力与文化严谨性之间的张力。解决该问题需采用领域微调与规则引擎嵌套的方案,确保历史语境不被现代语义扭曲。
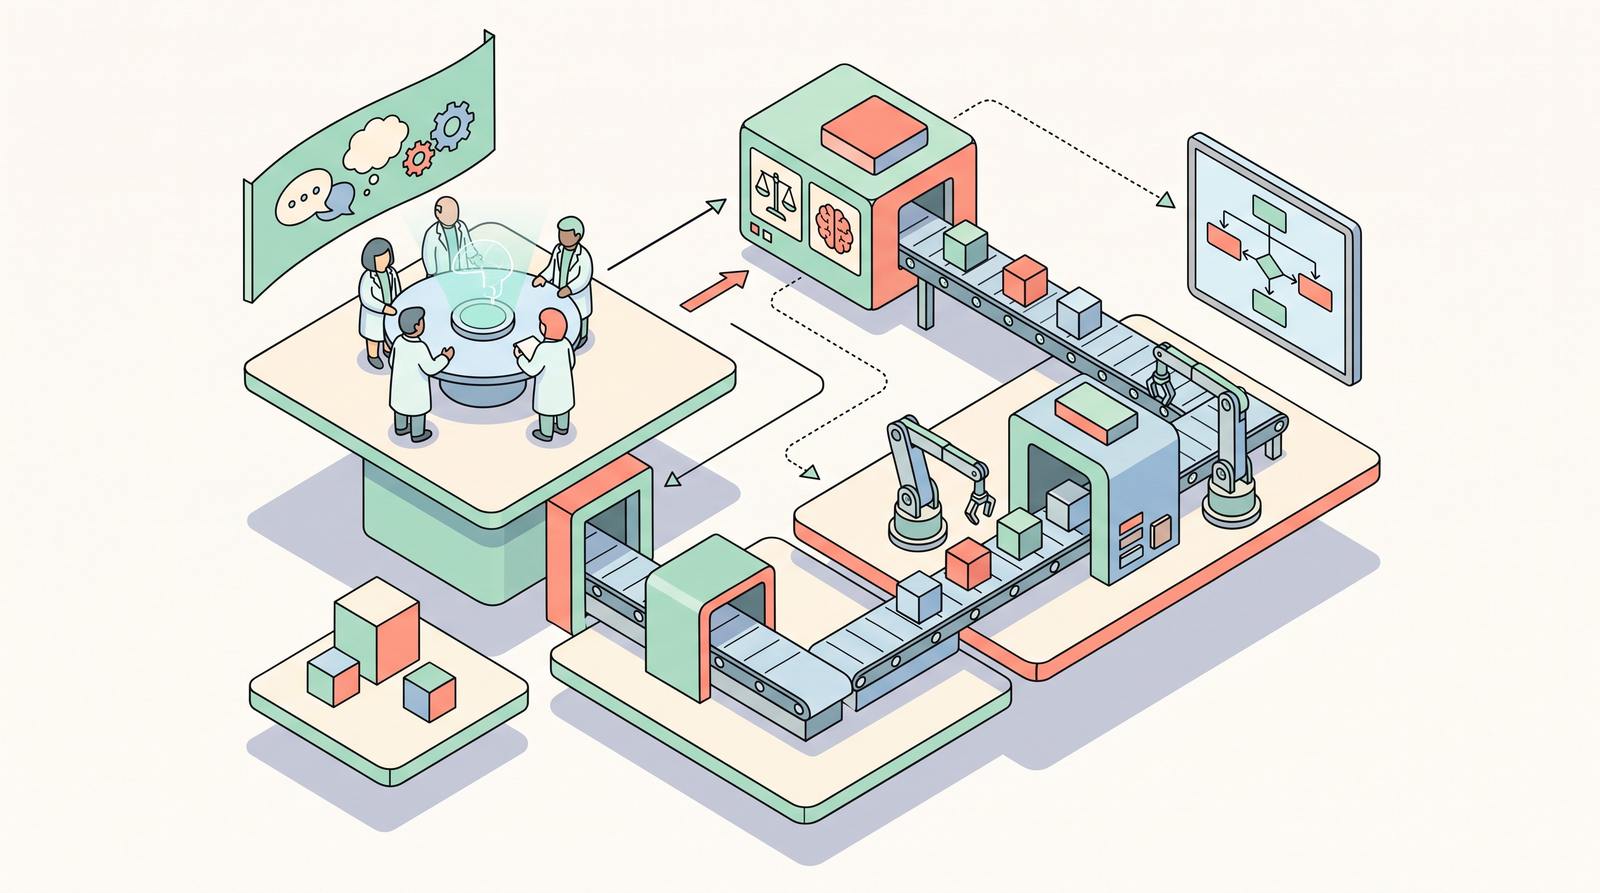
企业应建立跨部门伦理委员会,由法务、产品、算法工程师共同制定红黄线清单。以下为标准化落地步骤:
- 需求侧定义边界:在项目启动期输出《AI应用风险评估表》,明确禁止使用的场景类型与数据使用范围。
- 训练侧注入约束:采用RLHF对齐价值取向,对偏见样本进行加权惩罚与重采样,目标是将价值观偏离得分控制在阈值以内。
- 部署侧动态监控:接入实时日志分析系统,追踪异常请求频次与用户负反馈率,触发阈值后自动降权或熔断。
通过上述流程,一线团队可将抽象的伦理要求转化为工程配置项,大幅降低合规成本与后期返工概率。
开源生态与技术防御的AI伦理讨论协同机制
开源社区在治理架构中扮演着基础设施提供者的角色。主流模型基座普遍内置了安全对齐层,开发者可直接调用API级防护接口,避免重复造轮子。然而,开源协议的商业化衍生仍面临责任界定的灰色地带。团队在集成第三方组件时,需严格审查许可证兼容性,并隔离生产环境测试流量。对于多媒体生成领域,AI 画图工具的滥用常引发肖像权侵犯与深度伪造传播风险。应对策略在于引入数字水印嵌入技术与频域特征提取算法,实现生成内容的不可篡改标记。
技术防御体系的核心要素包括:
- 模型卡标准化披露:公开训练数据来源、性能局限性与已知偏差报告,提升供应链透明度与外部审计效率。
- 差分隐私与联邦学习应用:在多方协作场景中实现数据可用不可见,从根本上规避原始隐私泄露路径。
- 自动化合规扫描流水线:集成静态代码分析与依赖漏洞扫描插件,将伦理检查前置至CI/CD构建环节。
这种“制度+技术”双轮驱动模式,能够有效缓解创新迭代带来的监管滞后压力,为规模化商用铺平道路。
产业落地视角的AI伦理讨论:未来趋势与结语
随着多模态大模型向垂直行业渗透,治理重心正从通用安全转向行业特异性合规。监管机构预计将进一步推出细分领域的算法备案细则,要求企业提供端到端的可解释性报告。一线从业者需提前布局本地化私有云部署方案,在算力受限环境下优化轻量化安全模块。技术演进不会停止,但边界意识将成为核心竞争力。唯有将伦理要求内化为产品基因,企业才能在政策窗口期内完成从技术验证到商业闭环的跨越。
常见问题
中小企业如何低成本建立AI伦理审查流程?
优先接入国家认证的安全测评平台,利用开源沙箱进行基础测试;聚焦核心数据源合规与输出标识,采用模板化审计表单替代复杂自建系统。
算法备案失败的主要原因有哪些?
通常源于训练数据来源未获有效授权、未提供完整的算法原理说明文件,或缺乏针对特定场景的风险缓解预案与应急演练记录。
人机协同审查的具体执行标准是什么?
需在关键决策节点设置人工复核开关,保留操作日志至少三年;系统应支持一键回滚功能,并确保人工指令具备最高权重覆盖能力。

王工
暂无介绍....

评论(0):